主な調査結果
私たちは、209の組織にまたがる250万台以上のデバイスを含む47,700のネットワークセグメントを分析しました。
- セグメンテーションは十分に実施されていないケースが多く、OTまたはIoMTデバイスを含むセグメントの約半数では、ITおよびIoT資産も同じセグメント内に存在していました。これにより攻撃対象領域(アタックサーフェス)が拡大し、攻撃者によるラテラルムーブメント(横方向の移動)の経路が生まれます。
- OTデバイスを含むセグメントのうち、OTデバイスのみで構成されているものはわずか**13%**でした。
- IoMTデバイスを含むセグメントのうち、IoMTデバイスのみで構成されているものはわずか**6%**でした。
混在セグメントで最も多く確認されたデバイスタイプの半数は、2026年における最もリスクの高いデバイス群に含まれています。
- IPカメラを含むセグメントのうち、IPカメラのみで構成されているものはわずか**2%**でした。
- IPカメラは通常、ワークステーションやサーバーと同じセグメント内に存在しており、1台のIPカメラが侵害されるだけでネットワーク全体に影響が及ぶ可能性があります。
平均的なネットワークセグメントには、4種類のデバイスカテゴリに属する54台のデバイスが存在していました。
- 17%は単一デバイスのみで構成される「マイクロセグメント」
- 72%は2~50台のデバイスを含む
- 11%は51台以上のデバイスを含む
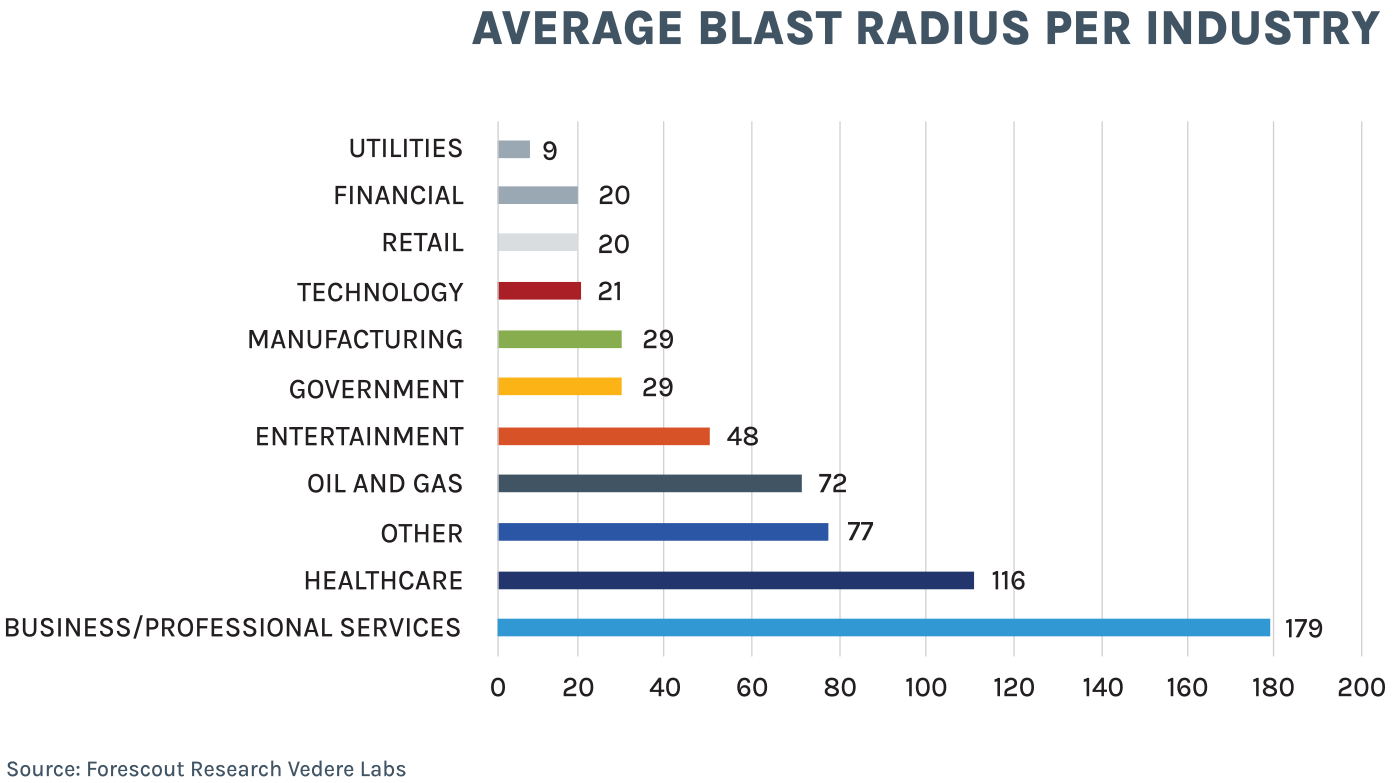
平均的な「Blast Radius(被害拡大範囲)」が最も大きかった業界は以下のとおりです。
- プロフェッショナルサービス(会計、法律、コンサルティングなど)
- ヘルスケア
- 石油・ガス
一方で、平均的な被害拡大範囲が比較的小さい業界でも、リスクの高いデバイスの組み合わせが存在する可能性があり、特定・隔離する必要があります。
推奨される対策
- 接続されているすべての資産について継続的な可視化を確立・維持する
- 異なるデバイスカテゴリが混在する領域を特定し、優先的に対処する
- 重要な運用資産を企業ITネットワークから分離する
- 過度に大きなネットワークセグメントを縮小する
- セグメント間にポリシーベースのアクセス制御を導入する
- 資産インテリジェンスを活用してセグメンテーションの妥当性を検証する
- セグメンテーションのドリフト(意図しない構成変化)を継続的に監視する
はじめに
ネットワークセグメンテーションは、サイバー攻撃に対する効果的な防御策であり、特にAI支援型攻撃が増加する時代においては重要な予防的セキュリティ対策です。しかし、多くの組織では依然として、まったく異なる種類のデバイスが同じネットワークセグメントを共有しています。
このような構成は、導入や日常運用を容易にする一方で、攻撃者にとって予期せぬ侵入経路を生み出します。フラットなネットワーク環境では、一度侵害が発生すると、本来到達できるべきではない重要システムにまで攻撃が拡大する可能性があります。異なる種類のデバイスが適切なセグメンテーションなしに共存している場合、1台のデバイスの侵害が組織全体へ波及するリスクをもたらします。
組織が実際にどのようなセグメンテーションを行っているのかを理解するために、私たちは複数業界の組織に存在する47,700の実環境ネットワークセグメントを分析しました。
調査では以下を対象としました。
- 各セグメント内のデバイス数
- 同一セグメント内で共存するデバイスタイプ
- IT、OT、IoT、および医療機器(IoMT)が同一環境内で運用されている状況の割合
分析の結果、異種デバイスが混在するセグメントが非常に一般的であることが判明しました。多くの業務システムや重要システムが、安全性の低いOT機器や医療機器と同じネットワークセグメントを共有しており、攻撃対象領域の拡大やラテラルムーブメントの可能性を高めています。
本レポートでは、こうしたデバイス混在の代表的なパターンを明らかにし、それらがサイバーリスク、運用レジリエンス、そして攻撃拡大の防止能力にどのような影響を与えるかを考察します。
ネットワークセグメント分析
私たちは、209の組織に存在する250万台以上のデバイスを含む47,700のネットワークセグメントを分析しました。
デバイスは以下の4つのカテゴリに分類しました。
- IT
- OT(Operational Technology: 制御・運用技術)
- IoT (Internet of Things)
- IoMT(Internet of Medical Things: 医療モノのインターネット)
さらに、以下のような327種類の機能カテゴリに分類しました。
- ワークステーション
- PLC(プログラマブルロジックコントローラ)
- IPカメラ
- 輸液ポンプ
デバイスカテゴリ別ネットワークセグメンテーション
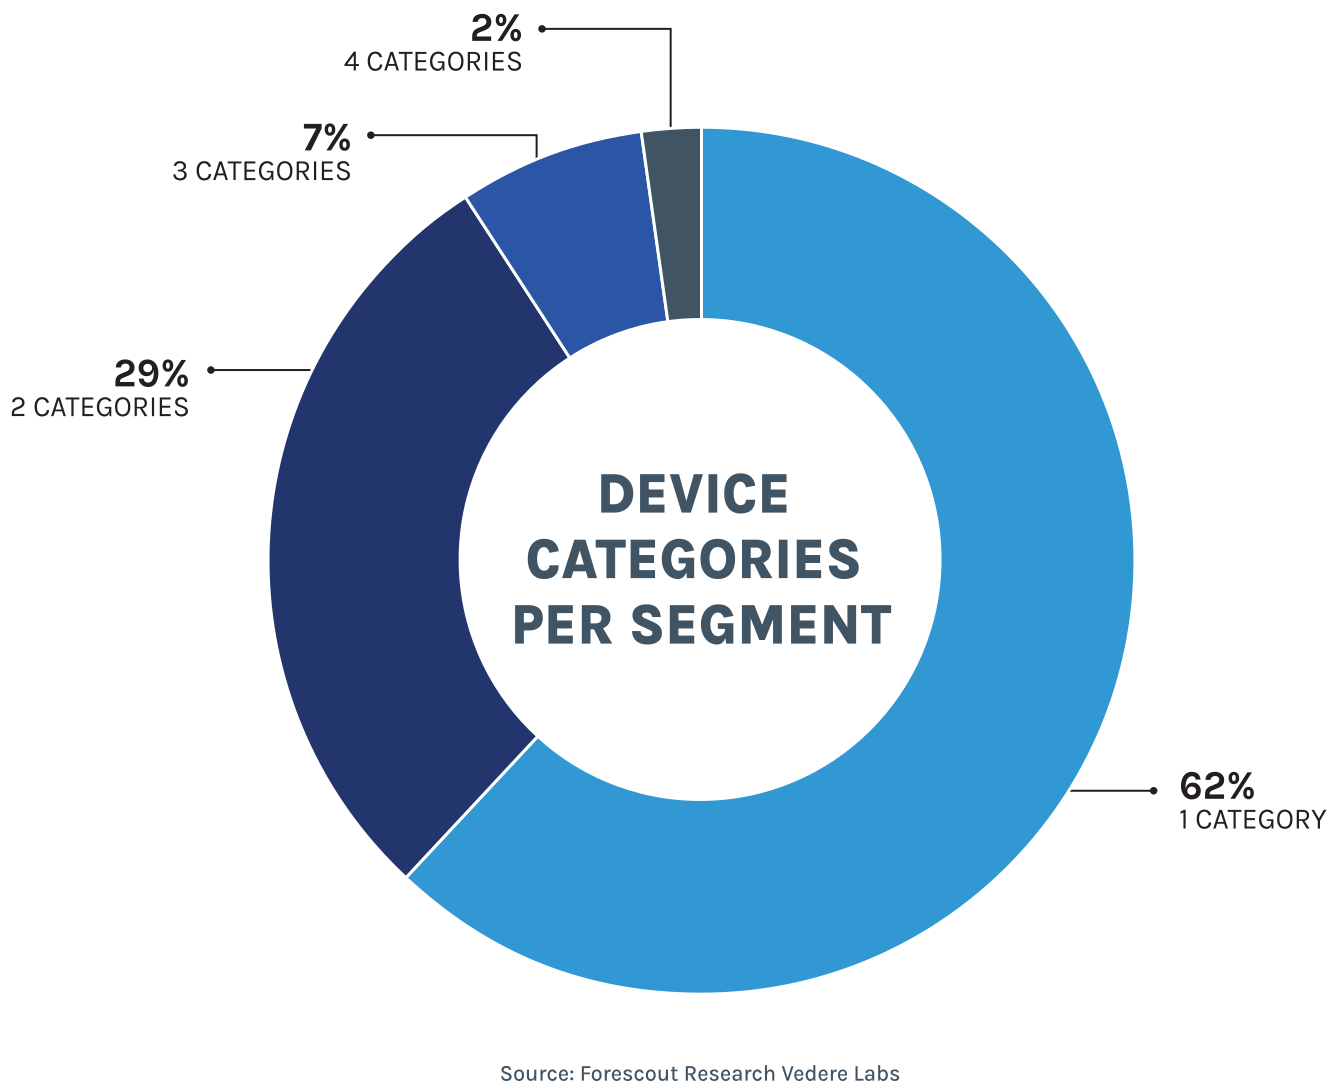
- 分析対象セグメントの62%は単一のデバイスカテゴリのみで構成されていました。
- 29%は2つのカテゴリを含んでいました。
- 9%は3つ以上のカテゴリを含んでいました。
最も一般的な組み合わせは以下のとおりです。
- 54%:ITデバイスのみ
- 26%:IT + IoT
- 4%:IT + IoT + IoMT
先ほどの数値だけを見ると、多くのセグメントは「安全」であるように見えるかもしれません。特にOTは最も一般的な組み合わせには登場していません。しかし、これらの数値はIT資産の圧倒的な多さによって大きく影響を受けています。
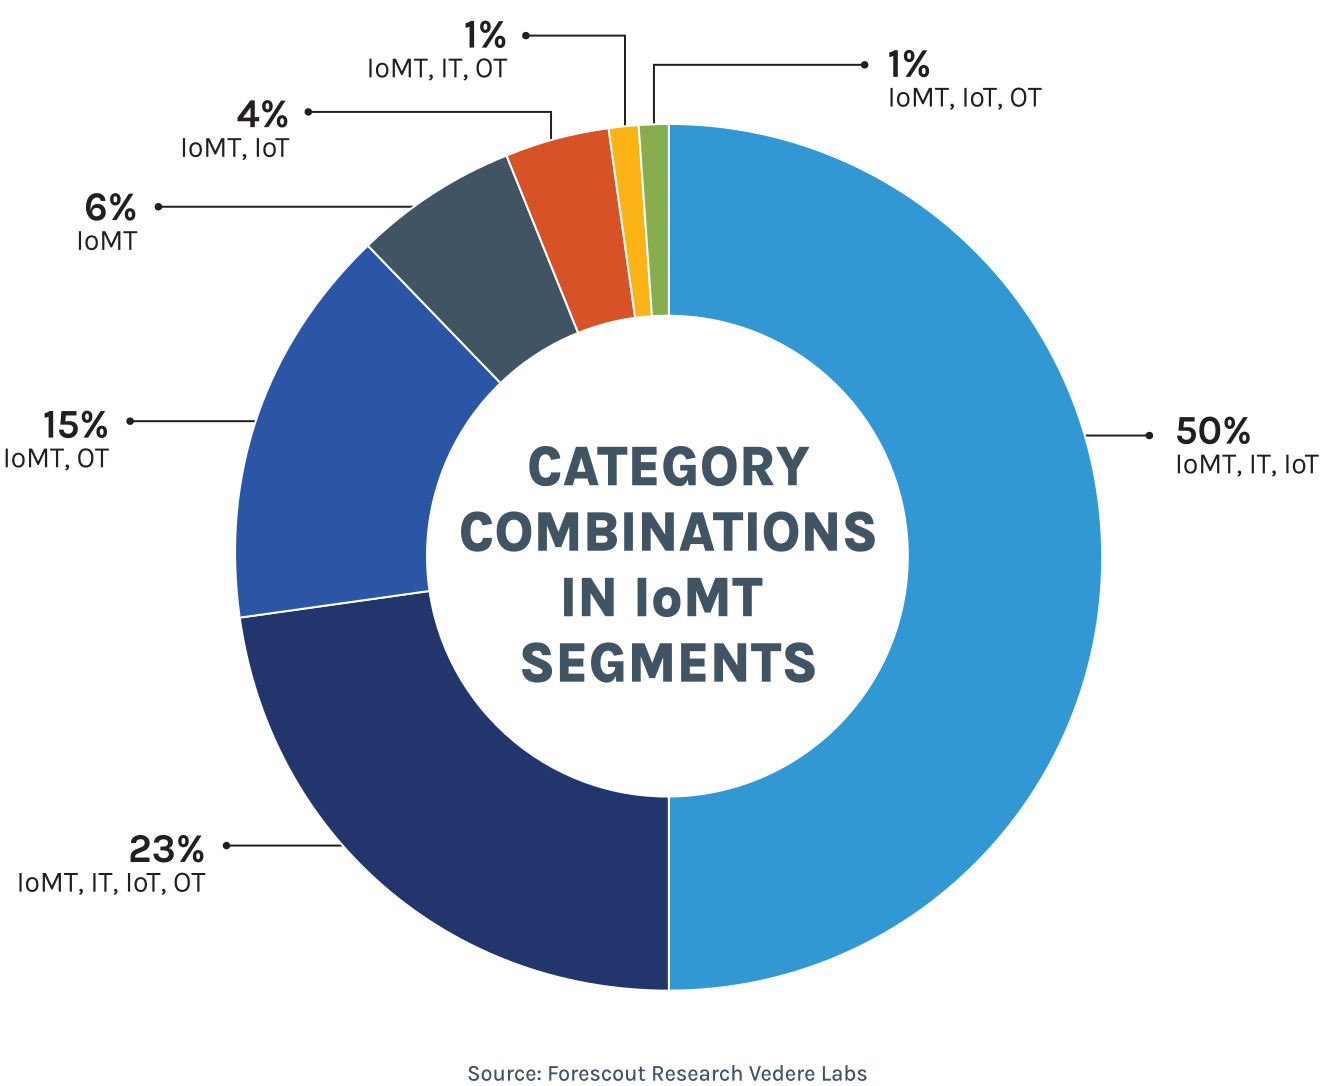
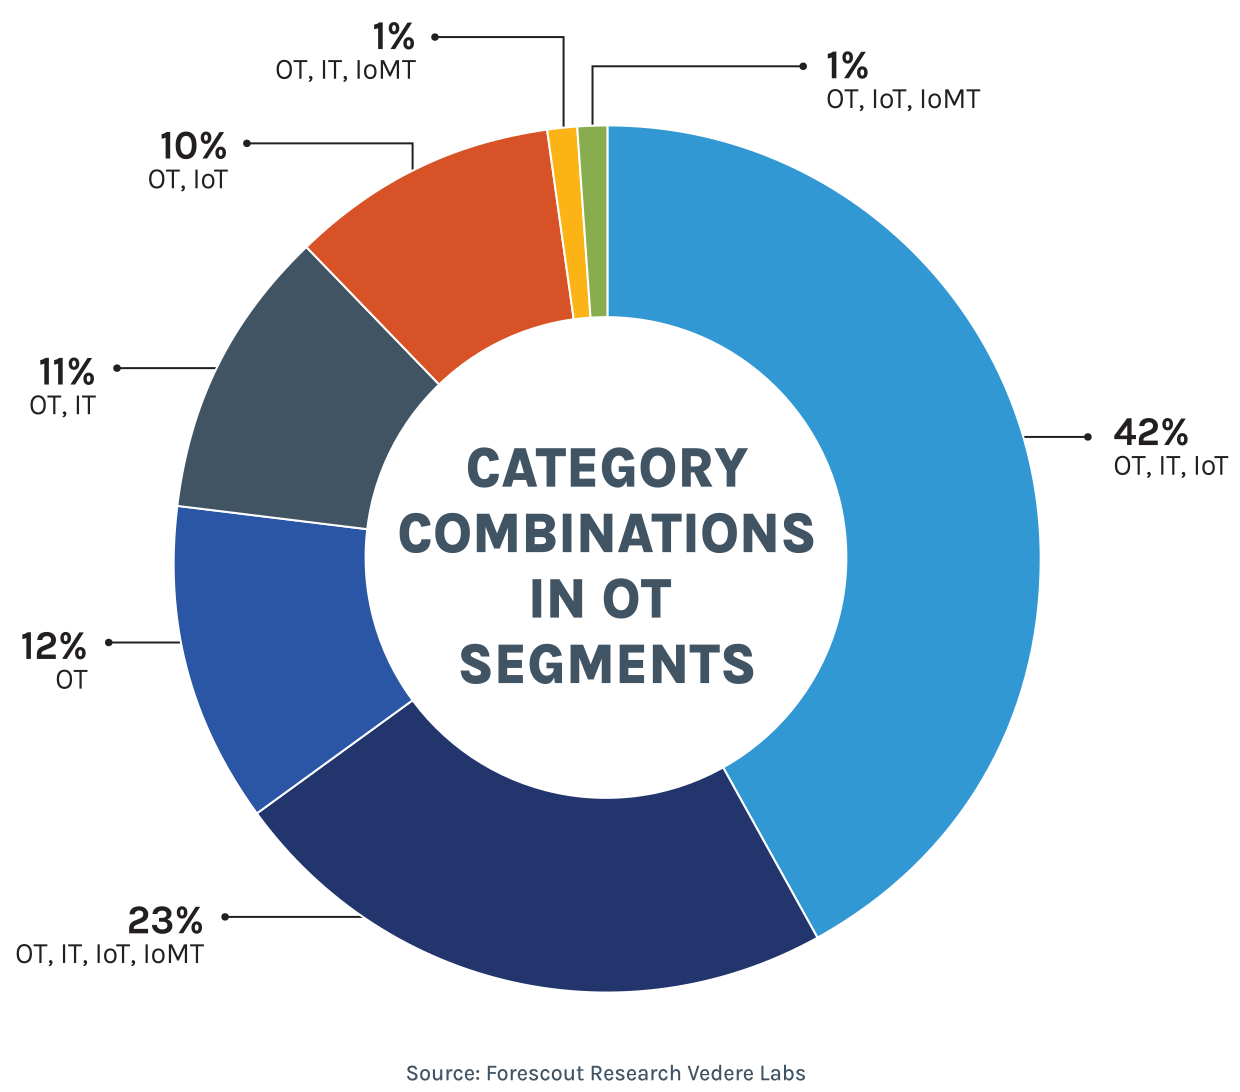
OTやIoMTのような専用デバイスを含むセグメントに限定して分析すると、それらが単独で分離されているケースは極めて少ないことが分かります。
- OTデバイスを含む全セグメントのうち、OTのみで構成されているのはわずか13%
- IoMTデバイスを含む全セグメントのうち、IoMTのみで構成されているのはわずか6%
これらのセグメントで最も一般的な構成を見ると、いずれの場合も約半数のセグメントで、専用デバイスがITおよびIoT資産と同じネットワーク内に配置されていました。
以下の表は、各カテゴリにおいて混在セグメントで最も頻繁に確認されたデバイス機能を示しています。IoTデバイスは主にオフィス環境で利用されています。一方、OT機器にはUPSやPDUなどのデータセンター関連機器に加え、ビルオートメーションコントローラーやBACnetルーターなどスマートビル向け機器も含まれています。
注目すべき点として、以下の表に含まれるデバイス機能の半数が、2026年の最もリスクの高いデバイスに分類されています。
| IoT | OT | IoMT |
|---|---|---|
| プリンター | 無停電電源装置(UPS) | 医療用ワークステーション |
| VoIPシステム | ビルオートメーションコントローラー | 血糖測定器 |
| IPカメラ | PLC(プログラマブルロジックコントローラー) | 患者モニター |
| スマートTV | PDU(配電ユニット) | 輸液ポンプ |
| ビデオ会議システム | BACnetルーター | 薬剤自動払出システム |
被害拡大範囲と業界分析
平均すると、1つのネットワークセグメントには54台のデバイスと4種類の異なる機能が存在していました。
この54台が、そのセグメントの「被害拡大範囲」を構成します。つまり、1台のデバイスが侵害された場合、同じセグメント内の残り53台もリスクにさらされることになります。
さらに、多くのデバイスは複数のセグメントに属しており、被害範囲はさらに広がります。今回のデータセットでは、各デバイスは平均して1.5個のセグメントに属していました。
ただし、この平均値だけでは実態を十分に表していません。業界や極端なケース(アウトライヤー)の影響を強く受けるためです。
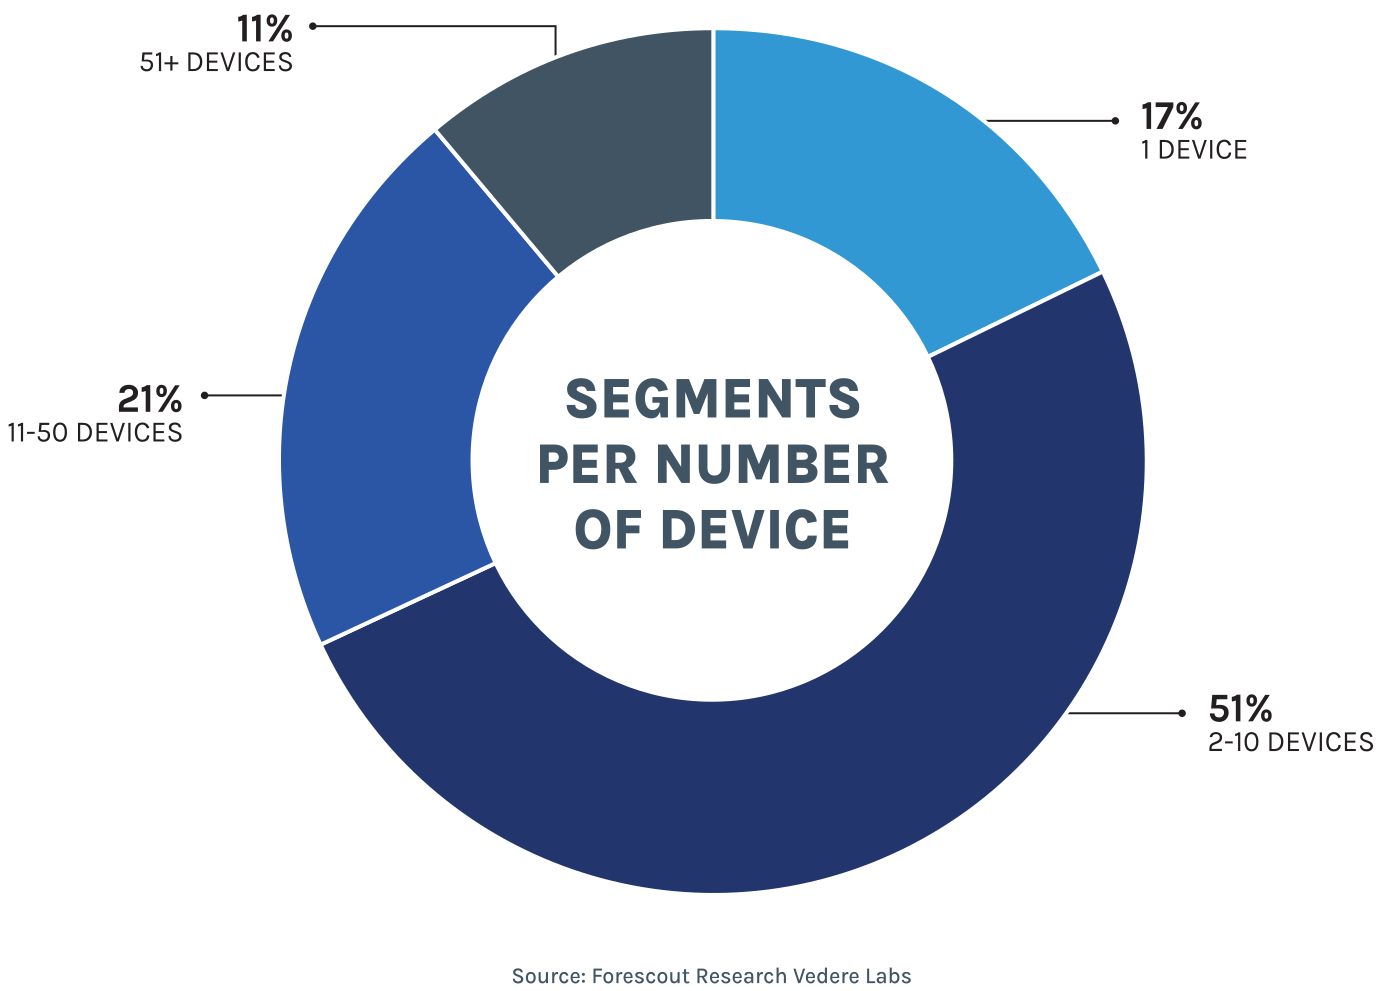
デバイス数別に分類すると以下のようになります。
- 17%:単一デバイスのみの「マイクロセグメント」
- 72%:2~50台のデバイスを含むセグメント
- 11%:51台以上のデバイスを含むセグメント
業界別の被害拡大範囲
業界別に見ると、平均的な被害拡大範囲が最も大きかったのは以下の分野でした。
- プロフェッショナルサービス(会計事務所、法律事務所、コンサルティング企業など)
- 医療機関
- 石油・ガス産業
一方、以下の業界では比較的小さい被害拡大範囲が確認されました。
- 公共インフラ(Utilities)
- 金融サービス
- 小売業
しかし、平均的な被害拡大範囲が小さい業界であっても安心はできません。
組織にとって最も重要な「クラウンジュエル(最重要資産)」を保護する観点では、ネットワークセグメンテーションは依然として重要です。
例えば、小売業ではPOS(販売時点情報管理)システムがクラウンジュエル(最重要資産)に該当します。
今回の分析では、POSシステムが存在するセグメントは478件確認されましたが、そのうちPOS専用セグメントは95件(20%)しかありませんでした。
POSシステムと同じセグメント内で最も多く確認されたデバイスは次の通りです。
- 46%:プリンター
- 36%:VoIPシステム
- 30%:IPカメラ
興味深いことに、これらはいずれも企業ネットワークで最も一般的に見られるIoTデバイスです。
特にIPカメラは、現在の脅威環境において非常に重要な攻撃対象となっています。
小売業全体では業界別被害拡大範囲ランキングで下位に位置しているにもかかわらず、こうした高リスクデバイスとの組み合わせこそが、組織が優先的に対処すべきセキュリティ上の課題と言えます。
なぜネットワークセグメンテーションが重要なのか ― IPカメラの事例
2022年、私たちは、適切にセグメント化されていないIPカメラがランサムウェア攻撃グループによって悪用され、ITシステムへの侵害の足がかりとして利用される可能性があることを実証しました。2025年初頭には、このシナリオがAkiraランサムウェアグループによって実際に使用され、EDR(Endpoint Detection and Response)による防御を回避する手段として悪用されました。
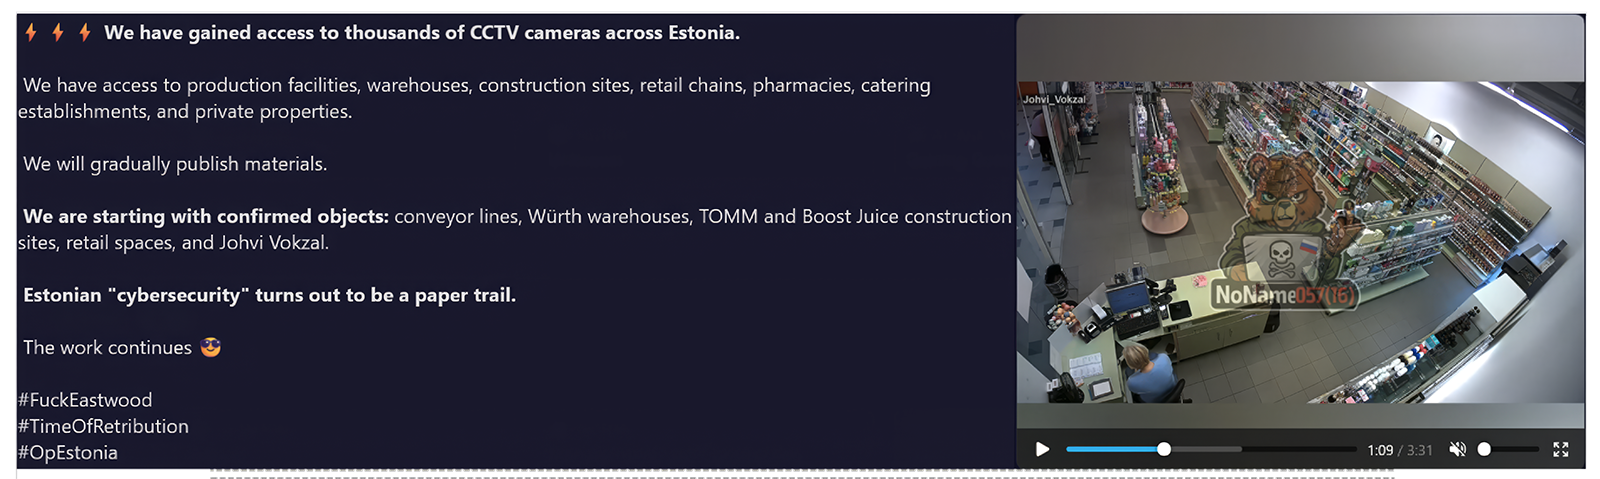
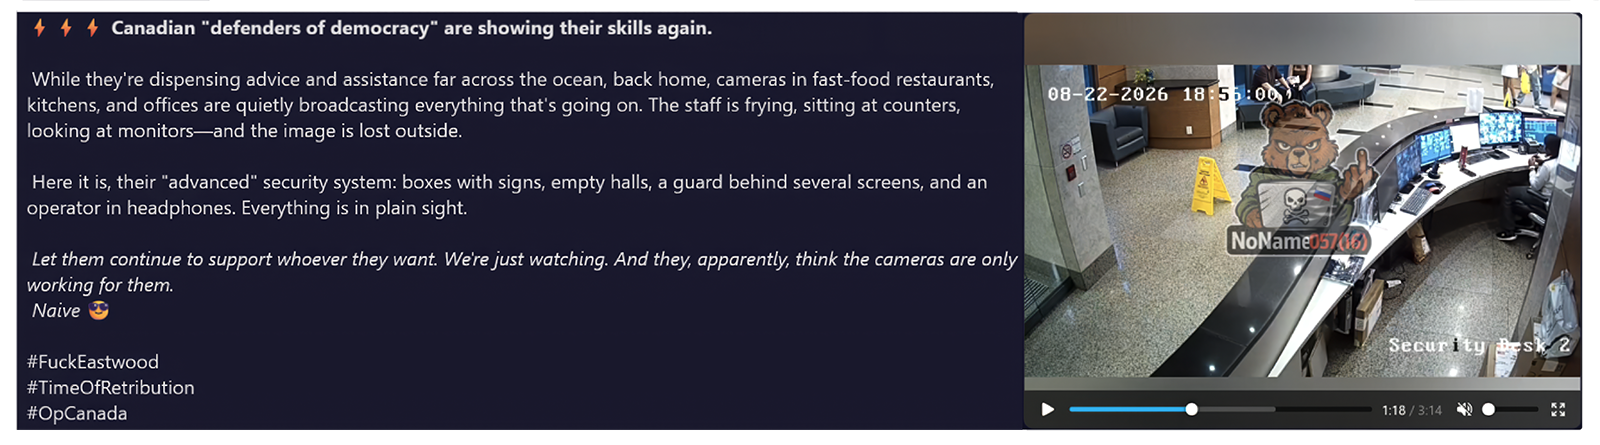
2026年には、標的組織に設置された公開状態のIPカメラをハクティビスト集団が乗っ取る事例が日常的に確認されています。私たちは今年だけで300件を超える事例を追跡しており、その中には、親ロシア派ハクティビストグループである NoName057(16) が、8月下旬から9月上旬にかけてエストニアおよびカナダの組織を標的として実施した以下の事例も含まれています。
IPカメラの侵害がもたらすリスク
IPカメラが最初に侵害されたとしても、一見すると大きな問題には見えないかもしれません。しかし、企業はこれらのカメラが企業ネットワーク内で単独に分離されているケースはほとんどないという点を認識しておく必要があります。
今回のデータセットでは、IPカメラを含むセグメントが2,266件確認されました。これは全セグメントの約5%に相当します。そのうち、IPカメラのみで構成されていたセグメントはわずか51件(2%)でした。
これらのセグメント内でIPカメラと最も頻繁に共存していたデバイスは以下の通りです。
- 60%:ワークステーション
- 47%:プリンター
- 37%:サーバー
脅威アクターがIPカメラを侵害したケースの半数以上で、同じセグメント内にITワークステーションまたはサーバーが存在していました。これらのIT資産は通常、組織のドメインコントローラーと接続されているため、攻撃者によるラテラルムーブメント(横方向への移動)を可能にし、組織内で最も重要なシステムへ到達する経路となり得ます。
IPカメラを専用のネットワークセグメントに配置することで、初期侵害がネットワーク全体に及ぶインシデントへ発展するのを防ぐことができます。
リスク軽減に向けた推奨事項
ネットワークセグメンテーションは、単なるネットワーク設計上の選択肢ではなく、重要なセキュリティ対策です。
今回の調査では、異なるデバイスタイプが混在するネットワークセグメントが業界を問わず広く存在していることが明らかになりました。ITシステム、OT(Operational Technology)、IoTデバイス、そして医療機器(IoMT)が同一セグメント内で共存するケースは珍しくなく、その結果、単一の侵害が広範な資産に影響を及ぼし、大きな被害拡大範囲を生み出す環境が形成されています。
もちろん、すべての混在セグメントが直ちにセキュリティリスクとなるわけではありません。しかし、今回のデータは、ネットワークの進化に伴い、本来存在すべき信頼境界がいかに容易に失われるかを示しています。
幸いなことに、リスクを低減するために組織が一夜にしてネットワークアーキテクチャ全体を再設計する必要はありません。代わりに、攻撃経路を制限し、侵害時の被害拡大範囲を縮小するための実践的な対策に重点を置くことができます。
包括的な資産可視化を確立する
接続されているすべてのIT、OT、IoT、IoMT資産について、正確なインベントリを構築・維持します。
ネットワークに何が接続されているのか、各デバイスがどこに存在するのか、どのように通信しているのかを継続的に把握することは、セグメンテーション上のギャップを特定し、リスクの優先順位を付け、潜在的な攻撃経路を削減するための基盤となります。
デバイス収束ゾーンを特定し優先順位を付ける
ITとOT、ITと医療機器、ITとIoTなど、リスクの高い組み合わせを含む複数カテゴリのデバイスが混在するセグメントを特定することから始めます。
これらのセグメントは、攻撃者にとって価値の高い攻撃経路となるケースが少なくありません。
重要な運用資産を企業ITネットワークから分離する
生産設備、患者ケアシステム、ビル運用システムなどの重要な機能を担うシステムは、ユーザー用ワークステーションや汎用IT機器から可能な限り分離するべきです。
過度に大きなネットワークセグメントを縮小する
多数のデバイスタイプを含む大規模なセグメントは、ラテラルムーブメントの機会を増加させます。
こうした環境を目的別の小規模セグメントへ分割することで、侵害発生時の影響を大幅に抑制できます。
セグメント間にポリシーベースのアクセス制御を導入する
デバイスは、その機能遂行に必要なシステムとのみ通信できるようにすべきです。
不要な東西トラフィック(East-West Traffic)を制限することで、攻撃者が異なる環境間を移動することを困難にできます。
Asset Intelligenceを活用してセグメンテーションを検証する
デバイスの種類、役割、振る舞いに関する正確かつ継続的な可視性を維持することで、セグメンテーションポリシーが実際の運用要件と整合していることを確認できます。
セグメンテーションドリフトを継続的に監視する
新しいデバイスの追加やビジネス要件の変化に伴い、ネットワークは常に変化しています。
定期的なレビューを実施することで、以前は分離されていた環境が意図せず相互接続されてしまった状況を特定できます。
まとめ
セグメンテーションの目的は、単にネットワークを効率的に整理することではありません。
重要なのは、ある領域で発生した侵害が組織全体のインシデントへ発展することを防ぐ、意味のあるセキュリティ境界を構築することです。
攻撃者が信頼関係を悪用し、ネットワーク内をラテラルムーブメントによって移動し続ける中で、効果的なセグメンテーションはサイバーレジリエンスを向上させるための、最も実践的かつ効果的なセキュリティ対策の一つであり続けています。
最新のセグメンテーション戦略がどのように被害拡大範囲を抑制し、Zero Trustの取り組みを支援できるかについて詳しく知りたい方は、ガイド 『ゼロトラスト時代の動的ネットワークセグメンテーション(Dynamic Network Segmentation in the Age of Zero Trust)』 をご覧ください。
最新の脅威情報を把握する
Vedere Labs Threat Feed にご登録いただくと、毎月配信されるニュースレターで最新の脅威情報とその背景を詳しくご確認いただけます。